过去我们聊蜜罐,默认的对手是"人":一个会犹豫、会试探、会被"假系统"骗住的攻击者。
现在,对手变了。
今天的AI已经具备自主攻击能力:自动侦察目标、自动选择路径、自动调用工具,在无人干预的情况下连续完成多个攻击动作。它不睡觉、不疲劳、不会因为"页面加载慢"而放弃,几分钟就能干完人类黑客几天的活。
当攻击者从"人"变成"AI",一个残酷的事实摆在面前:被设计用来诱捕人类黑客的传统蜜罐,已经不够用了。静态靶标一眼假,固定脚本被大模型秒识破,攻击者踩点之后转身就走——蜜罐沦为了"摆设"。
近日,BIGTONG正式发布 BIG Honeypot · AI原生威胁诱捕引擎(AI-Native Deception Engine),并已在 GISGE 2026 迪拜展会上随 BIG Honeypot 英文版全球亮相(Booth H6-130)。 它不是"放一个假资产等攻击",而是以AI驱动诱捕环境构建、攻击主体识别与蜜罐-防火墙联动处置,让AI黑客在与猎场的动态博弈中,暴露路径、交出意图——并且,走不掉。
BIG Honeypot AI原生诱捕引擎:4大核心能力
01|AI织网——会呼吸的工业猎场
诱捕环境的第一个难题,从来都是:不能"一眼假"。
面对由大模型驱动的攻击代理,"假"的判定标准被拉高了一个数量级——AI会比对资产指纹、分析流量特征、交叉验证业务逻辑,任何一处穿帮,都会让它标记风险、绕道而行。
BIG Honeypot 利用AI驱动高仿真诱捕环境构建,可根据行业业务形态,智能生成并动态更新仿真靶标、应用与流量。面向BIGTONG深耕多年的工业互联网场景,猎场不只是几个登录页面,而是覆盖 PLC、SCADA 工位、历史数据库、工程师站的整条业务链——Modbus、S7、OPC UA、IEC 104 等主流工业协议的交互行为,同样被完整仿真。
攻击者面对的,不是几个孤立的"假目标",而是一座会呼吸的数字工厂。
02|识敌——分清来的是人,还是AI
发现攻击只是起点,安全团队真正想知道的是:谁在打我?
BIG Honeypot 基于攻击行为特征,对人类黑客与AI黑客等不同攻击主体进行识别与分析:交互节奏、命令习惯、工具调用链、决策路径——人类的手感是"带毛刺"的,AI的行为是"过分顺滑"的。
面对AI黑客驱动的攻击,引擎进一步识别其调用的 Skills 与插件、自动化决策特征与攻击链路,帮助安全团队从"发现一次异常访问",走向"理解一个攻击主体"。
谁在攻击?它在做什么?它为什么这么做?——在猎场里,这些问题都有答案。
03|擒敌——"捕获即封禁",AI时代的秒级闭环
这是BIGTONG与所有"观察型"蜜罐最根本的区别。
蜜罐有一条铁律:Normal业务永远不会触碰蜜罐。所以,每一次触碰,都是恶意;每一次触碰,都值得处置。
BIG Honeypot 与防火墙、工业防火墙深度联动,攻击者一旦触碰诱捕资产,系统即刻高置信度确认恶意,自动联动封禁——诱捕 → 确认 → 封禁 → 溯源,全程秒级,无需人工研判。
面对AI黑客的连环攻击,这套闭环尤其致命:它的第一步踩进猎场,后面的所有路径,都被提前掐断。攻击还没有展开,就已经结束。
04|溯源——从"看见攻击"到"复用攻击"
一次攻击真正有价值的,不只是一个IP、一条告警。
更重要的是:攻击者从哪里来?经过了哪些路径?使用了什么战术?
BIG Honeypot 基于 ATT&CK 及工控 ATT&CK 框架还原攻击路径与关键手法,将攻击过程中产生的行为信息沉淀为威胁情报——TTP、失陷指标、AI攻击样本——让攻击不只是"被发现",更成为后续安全防御可以复用的知识资产。 BIG Honeypot 适用于3大典型Use Cases
猎场的价值,不只是捕获攻击,更是让攻击行为进入可控的数字猎场,并在持续交互中被发现、被理解、被处置、被沉淀。
01 关基与工业互联网主动防御|把防线建在攻击到达之前
支撑电力、交通、制造、水利、医疗、教育等关键行业用户落实主动防御要求,前置发现未知威胁,实现攻击诱捕、自动处置与溯源分析——威胁还没碰到真实资产,就已在猎场现形。
02 实战攻防演练|让红队(和AI红队)无路可走
高仿真复刻业务环境诱导红队,完整记录攻击路径,提炼攻防战术情报,反哺日常防护策略。BIGTONG常年承办各地攻防大赛与实战培训——这座猎场,就是在一场场真刀真枪的对抗里磨出来的。
03 高价值威胁情报|沉淀可复用的情报资产
持续捕获APT攻击资产、未知病毒样本与攻击手法,沉淀TTP情报,赋能全网联防联控。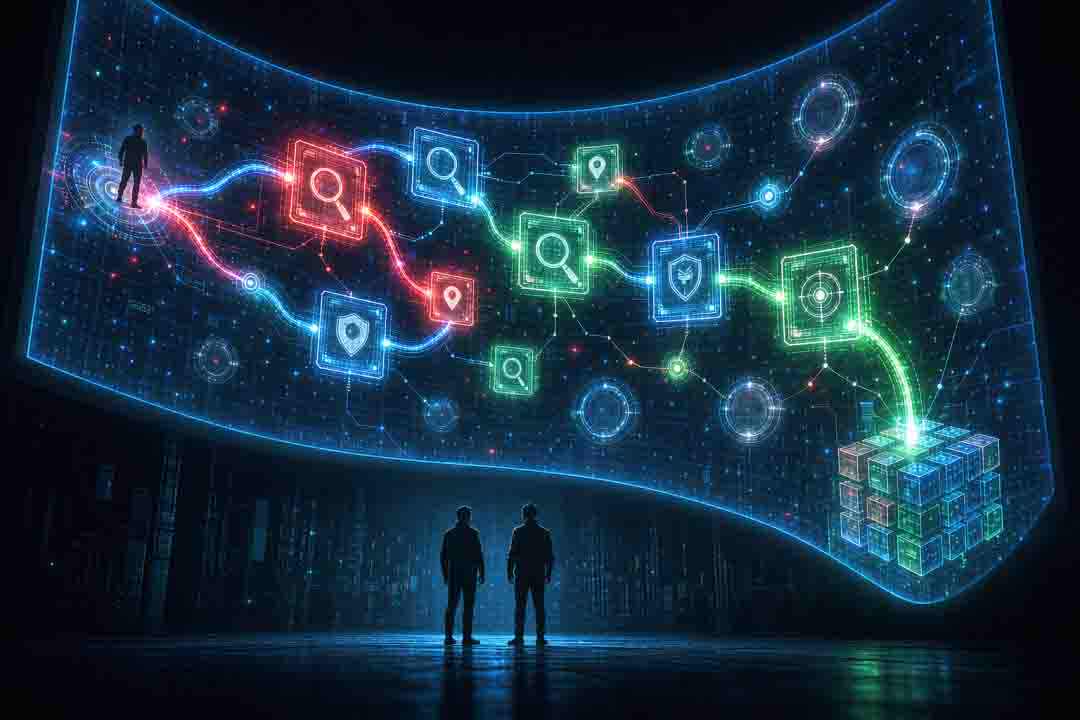 写在最后:
AI攻击的时代,防御者不能再等告警响起来才动手。
以AI猎AI,以欺骗御智能——BIG Honeypot 要做的,是让AI黑客的每一步,都踩进猎场;每一次触碰,都换来封禁;每一场攻击,都沉淀成防御者的弹药。
Code: 803083
400-718-5868
BIG Cloud Security Operations Center